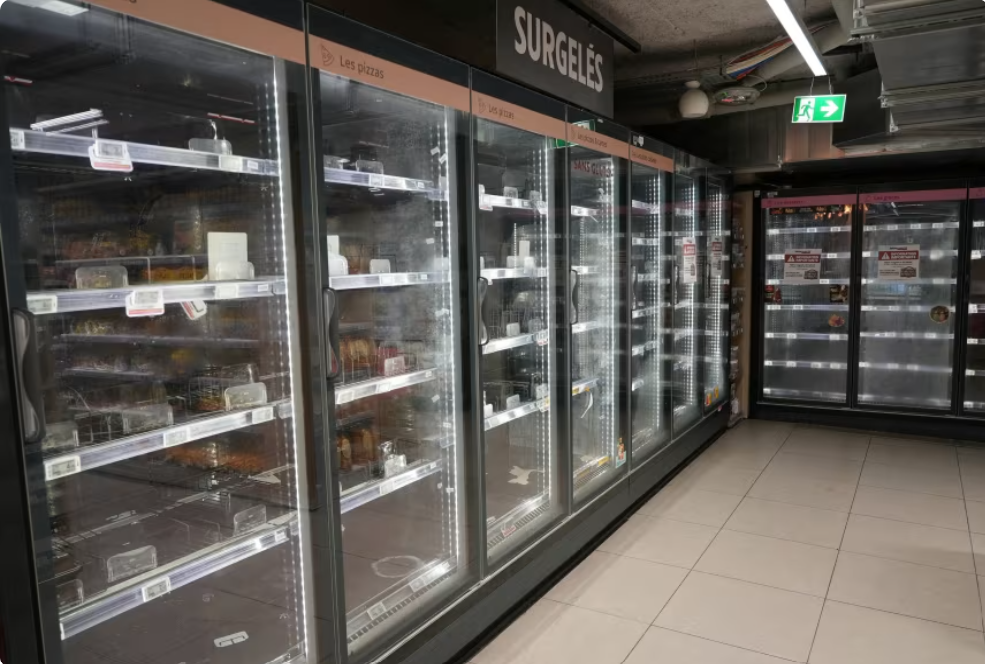
A támadók a dán Danfoss gyártó hűtésvezérlőit vették célba, és távolról folyamatos, kényszerített leolvasztást indítottak – írta a BFMTV-re hivatkozva több lap. A Les Mousquetaires csoport szerint egyes egységek 50 °C-ig melegedtek. Az Intermarché közölte, hogy az érintett üzleteknek az összes friss és fagyasztott terméket ki kell dobniuk; Thierry Cotillard vezérigazgató a BFMTV-nek országosan több tízmillió eurós veszteségről beszélt.
A boltláncok adatai szerint legalább 300 Intermarché- és Netto-, több mint 100 Coopérative U-, 80 Carrefour-üzlet, a Monoprix hálózatának mintegy 5 százaléka és több E.Leclerc-üzlet érintett. A párizsi ügyészség szerint a támadás tüzeket is okozott. A Sekoia elemzője, Félix Aimé a Reutersnek azt mondta, Spanyolországban, Portugáliában, Lengyelországban, Németországban és Belgiumban is voltak érintett rendszerek.
Hogy hackerek vagy mesterséges intelligencia követte-e el: a Reuters október 13-i összefoglalója szerint senki nem vállalta a felelősséget, váltságdíjat sem követeltek, a támadók kiléte és indítéka ismeretlen. Az elérhető tudósítások egyike sem említi, hogy az elkövetők MI-eszközt használtak volna. A Claroty kiberbiztonsági cég ugyanakkor laboratóriumban, egy leválasztott eszközön az Anthropic Claude nevű MI-modelljével 28 perc alatt reprodukálta a támadást a Génération NT beszámolója szerint.
Tények
- A támadás október 11-ről 12-re virradó éjjel történt; a támadók Danfoss-vezérlőkön keresztül kényszerített leolvasztást indítottak, a Les Mousquetaires szerint egyes egységek 50 °C-ig melegedtek. (thehackernews.com)
- Az Intermarché/Netto legalább 300, a Coopérative U több mint 100, a Carrefour 80 üzletét érintette a támadás, a Monoprix kb. 490 üzletének mintegy 5 százalékát, valamint több E.Leclerc-üzletet. (aljazeera.com)
- Az üzletszámok forrásonként eltérnek: az AFP legalább 300, a Reuters mintegy 150 Intermarché/Netto üzletről, a Coopérative U 2000 üzletéből 80-ról írt. (thehackernews.com)
- A Reuters szerint legalább 350 szupermarket érintett; senki nem vállalta a felelősséget, váltságdíjat nem követeltek, a támadók kiléte és indítéka ismeretlen. (live.euronext.com)
- A francia kiberbiztonsági hatóság szerint a Danfoss, a Copeland és a Dixell szoftverét használó hűtők érintettek; a Copeland elismert egy sebezhetőséget. (live.euronext.com)
- A Danfoss szerint az érintett berendezések többsége régi, frissítést már nem kapó termék (AK-SM800, AK-SC355), illetve elavult firmware-t futtató AK-SM800A. (cbsnews.com)
- A párizsi ügyészség hivatalból nyomozást indított; a nyomozás a támadás, a tüzek és az élelmiszer-veszteségek összefüggését is vizsgálja. (cbsnews.com)
- A CERT-FR október 12-i riasztása (CERTFR-2026-ALE-012) a vezérlők internetről való leválasztását vagy a hozzáférés szűrését írja elő; október 13-ig nem tett közzé kompromittálódási jeleket, és nem erősítette meg a behatolás útját. (thehackernews.com)
- A Reuters legalább 4500, a Shodanon látható Danfoss-felületet talált; a Predicta Lab vezetője 2752 nyilvánosan elérhető rendszert számolt, ebből 1590-et Franciaországban. (bleepingcomputer.com)
- A Claroty laboratóriumi tesztben, leválasztott eszközön, a Claude MI-modell segítségével 28 perc alatt aktiválta a Danfoss-vezérlő leolvasztási funkcióját; a cikk nem állítja, hogy a valódi támadók MI-t használtak. (generation-nt.com)
- Olivier Laurelli (Bluetouff) szerint bizonyíték nélkül kockázatos egy országnak, például Oroszországnak tulajdonítani a támadást. (macg.co)
Mit jelent ez?
A szakértők szerint a támadás ismert, régóta jelzett gyengeségeket használt ki. Ken Munro, a Pen Test Partners munkatársa a Reutersnek azt mondta: „This is about basic cyber hygiene”, és kétségbe vonta, hogy egy állami szereplő csak a francia hűtők egy részét célozná. A Claroty még augusztusban hitelesítés-megkerülést lehetővé tevő hibákat tárt fel a Danfoss AK-SM 800A vezérlőben; ezeket javították, a hatóságok azonban nem kötötték őket a mostani támadáshoz.
A mesterséges intelligencia szerepéről a Claroty kísérlete annyit mutat, hogy egy ilyen támadás végrehajtásához ma kevesebb szaktudás kell. Amir Preminger, a cég műszaki igazgatója szerint már nincs szükség fejlett ismeretekre. A Génération NT szerint a fő kockázat az utánzás, mert Franciaországban több ezer felület maradt nyilvánosan elérhető.
A francia kiberbiztonsági hatóság, az ANSSI 2026 februári összefoglalója szerint a támadók a generatív MI-t az áldozatok feltérképezésére, megtévesztő tartalmak készítésére és kártevők fejlesztésére használják; a haladó szereplőknek teljesítménynövelő eszköz, a kezdőknek inkább tanulási segédlet. Az ANSSI szerint egyetlen MI-rendszer sem volt még képes önállóan végrehajtani egy támadás minden lépését, és a hatóság nem tudott francia szereplők elleni, MI-vel végrehajtott támadásról.
Az uniós kiberbiztonsági ügynökség, az ENISA 2025-ös jelentése szerint 2025 elejére a világszerte megfigyelt social engineering-tevékenység több mint 80 százaléka MI-támogatott adathalászat volt, és nőnek az MI-ellátási lánc elleni támadások. Az Anthropic 2025 novemberében arról számolt be, hogy egy általa nagy bizonyossággal kínai állami hátterűnek tartott csoport a Claude modellel nagyjából 30 célpont ellen indított kémkampányt, amelyben a munka 80–90 százalékát az MI végezte, emberi döntésekkel kiegészítve.
Kik írtak róla
Nemzetközi CNN – What to know about the cyberattack that targeted supermarket refrigeration systems in France
Nemzetközi CBS News / AFP – Hackers turn up the heat in refrigerators at hundreds of supermarkets in France
Nemzetközi Al Jazeera – Hundreds of supermarkets in France hit by ‘unprecedented’ cyberattack
Nemzetközi BleepingComputer – Cyberattack shuts down refrigerators at French supermarkets
Nemzetközi Génération NT – Piratage de frigos : Claude reproduit l’attaque en seulement 28 minutes
Hivatalos ANSSI – Synthèse de la menace sur l’IA générative face aux attaques informatiques
Nemzetközi Next – Cybersécurité vs Gen AI : l’ANSSI « n’a pas de preuve d’attaque à 100 % IA »
Hivatalos ENISA – EU consistently targeted by diverse yet convergent threat groups
Egyéb Anthropic – Disrupting the first reported AI-orchestrated cyber espionage campaign